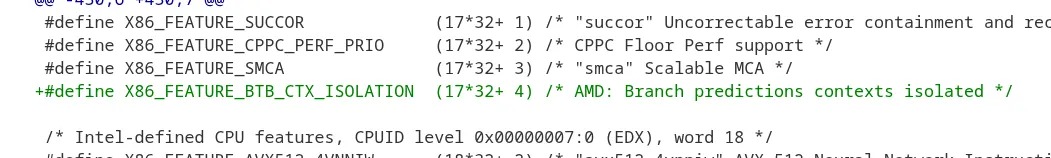
据IT之家10月22日消息,Phoronix当天报道指出,Linux 7.4内核已合并一项针对AMD Zen 6处理器的安全缓解机制修改。该修改利用新处理器提供的分支目标缓冲区(BTB)上下文隔离特性,允许关闭开销较高的SafeRET缓解措施,以降低相关安全防护带来的性能影响。
这项修改源自Linux 7.4的x86/bugs代码合并请求。提交说明显示,AMD Zen 6的BTB支持按上下文标记分支预测信息,有助于隔离用户态与内核态、虚拟机客户机与宿主机等不同执行环境。因此,在符合相应硬件条件时,内核不再需要依赖SafeRET来缓解特定的推测执行安全漏洞。
AMD工程师Borislav Petkov提交的补丁已于2026年9月1日合并至Linux内核开发树的x86/bugs分支。该补丁还调整了内核报告相关安全缓解状态的方式,避免在未启用RETPOLINE的构建中错误报告Spectre v2防护状态。IT之家提醒,该补丁预计将进入Linux 7.4,但最终版本归属仍取决于内核开发进度。
需要注意的是,BTB上下文隔离并不意味着所有推测执行攻击风险均已消除。该硬件功能主要隔离用户态与内核态、虚拟机客户机与宿主机之间的分支预测上下文;对于用户进程之间、虚拟机之间的相关攻击路径,仍需依靠Spectre v2防护设置及上下文切换时的间接分支预测屏障(IBPB)等机制进行防护。
相关阅读:
- 《AMD Zen 6又爆猛料:12核多线程表现媲美现款16核旗舰处理器》
- 《Linux 7.3内核稳定版更新发布:提高I/O性能,进一步支持AMD Zen 6架构》
- 《AMD确认两款Zen 6处理器沿用AM5插槽:Olympic Ridge与Medusa1亮相官网》
- 《AMD Zen 6处理器核心调度机制优化,改善游戏1% Low帧表现》


想了解更多将复杂的游戏世界观设定与体验顺序同步解读,降低理解门槛。相关内容,尽在华体会娱乐。
华体会娱乐围绕平台内容围绕游戏话题持续更新,保持与玩家社区的同步。不断创新,回应用户的真实需求。
回复 20分钟前